

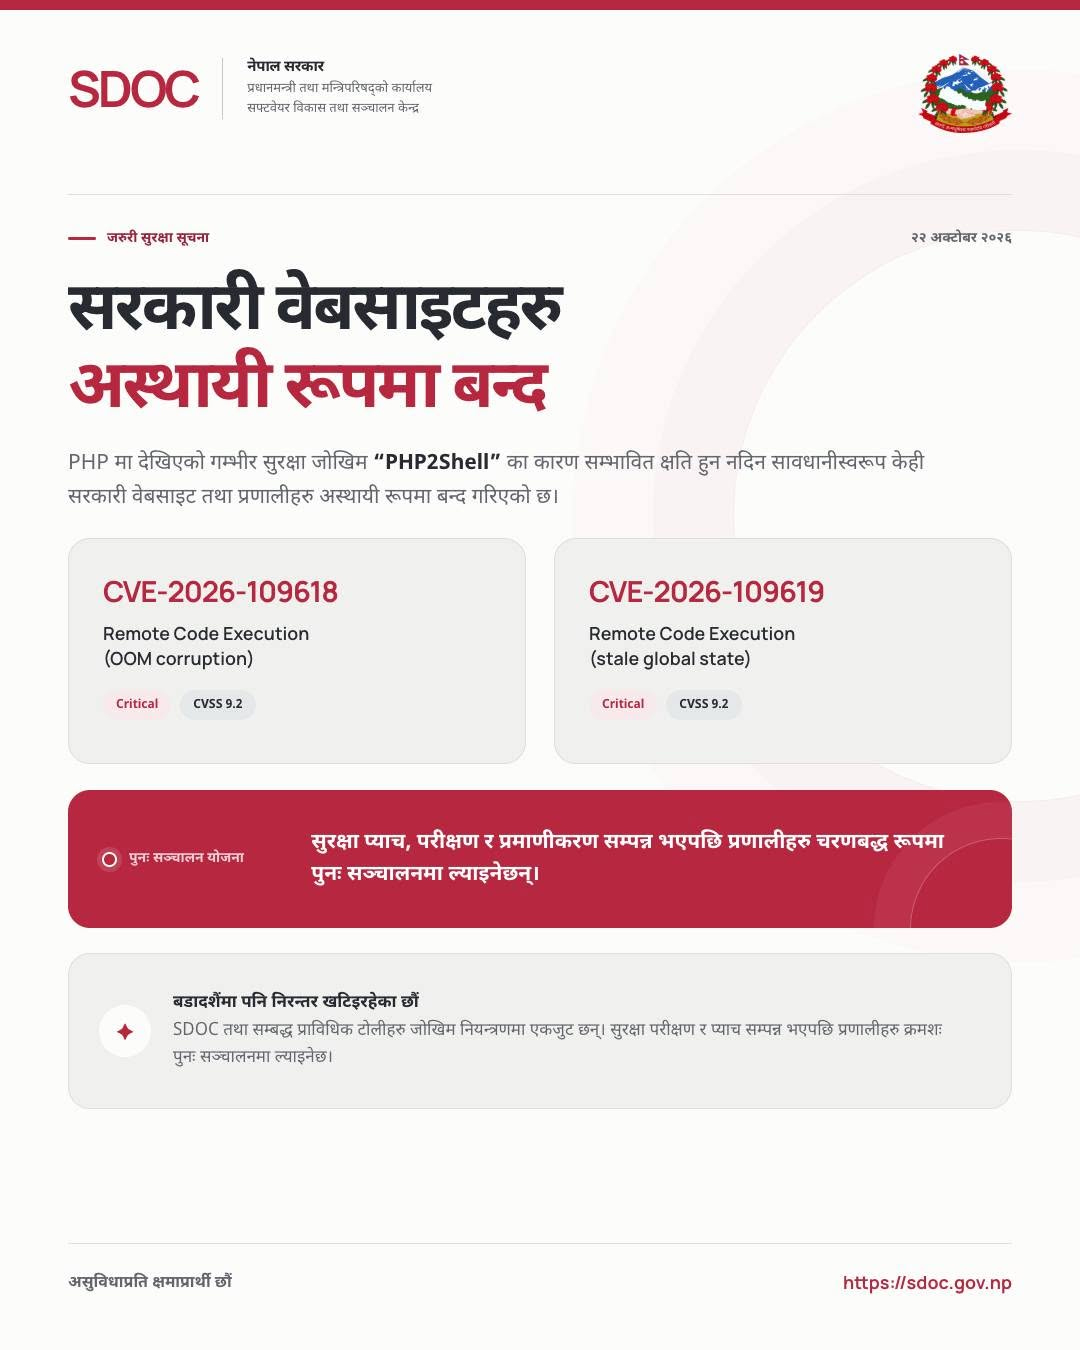
५ कात्तिक, काठमाडौं । सफ्टवेयर विकास तथा सञ्चालन केन्द्र (एसडीओसी) ले पीएचपी प्रविधिमा देखिएको गम्भीर सुरक्षा जोखिमका कारण केही सरकारी वेबसाइट तथा प्रणालीहरू अस्थायी रूपमा बन्द गरेको जनाएको छ।
प्रधानमन्त्री तथा मन्त्रिपरिषद्को कार्यालयअन्तर्गत रहेको यस केन्द्रले सम्भावित साइबर क्षति हुन नदिन सावधानीस्वरूप यस्तो कदम चालिएको स्पष्ट पारेको छ।
केन्द्रले बिहीबार जारी गरेको जरुरी सुरक्षा सूचनाअनुसार ‘पीएचपीटुशेल’ नामक गम्भीर सुरक्षा जोखिमका कारण प्रणालीहरू प्रभावित भएका हुन्। सीभीएसएस ९.२ रेटिङ दिइएका ‘CVE-2026-109618’ र ‘CVE-2026-109619’ नामक त्रुटिहरूका कारण यो क्रिटिकल जोखिम उत्पन्न भएको एसडीओसीले जनाएको छ।
यसले आक्रमणकारीलाई ‘रिमोट कोड एक्जिक्युसन’ अर्थात् सर्भरमा सीधै अनाधिकृत कोड चलाउन सक्ने पहुँच दिने बताइएको छ।
दशैंको बिदामा समेत एसडीओसी र सम्बद्ध प्राविधिक टोलीहरू जोखिम नियन्त्रण गर्न निरन्तर खटिरहेको केन्द्रले जनाएको छ। ‘सुरक्षा प्याच’ अपडेट, परीक्षण र प्रमाणीकरणको काम सम्पन्न भएपछि बन्द गरिएका प्रणालीहरूलाई चरणबद्ध रूपमा पुनः सञ्चालनमा ल्याइने योजना रहेको सूचनामा उल्लेख छ।
यो खबर पढेर तपाईलाई कस्तो महसुस भयो ?
खुसी
दुःखी
अचम्मित
उत्साहित
आक्रोशित
प्रतिक्रिया

 Hot Properties


प्रतिक्रिया 4