

News Summary
Generated by OK AI. Editorially reviewed.- पीएचपीको CVE-2026-109618 र CVE-2026-109619 त्रुटि सार्वजनिक भएसँगै लगइनबिनै सर्भर कब्जा गर्न सकिने ‘PHP2Shell’ जोखिम देखिएको छ।
- क्लाउडफ्लेयरका अनुसार प्याच आउनुअघि नै आक्रमणका प्रयास सुरु भइसकेका थिए, र यो जोखिम नेपालका सरकारी वेबसाइटदेखि साना व्यवसायसम्मका साइटमा लागू हुन्छ।
- अनलाइनखबरका अनुसार प्रधानमन्त्री तथा मन्त्रिपरिषद्को कार्यालयअन्तर्गतको एसडीओसीले जोखिमबाट जोगाउन धेरै सरकारी वेबसाइट र प्रणाली अस्थायी रूपमा बन्द गरेको छ।
चाडपर्वको बिदाका बेला नेपालमा सरकारी कार्यालय बन्द भए, कर्मचारी घर गए। यही बेला कुनै नगरपालिकाको वेबसाइटमा अचानक अपरिचित सन्देश देखिन थाल्छ, वा नागरिकले भरेको फारमको विवरण अर्कैको हातमा पुग्छ।
कसैले पासवर्ड चोरेको होइन, कसैले भित्रबाट ढोका खोलिदिएको पनि होइन। आक्रमणकारीले इन्टरनेटबाट एउटा विशेष किसिमको अनुरोध मात्र पठाएको हो।
यो डर देखाउन बनाइएको कथा होइन। यसपटकको दशैँमा यस्तै खतरा साँच्चै आइपुग्यो। नवमीको दिन एउटा गोप्य सूचना इन्टरनेटमा चुहियो- झन्डै ७० प्रतिशत वेबसाइट चलाउने पीएचपी प्रविधिमा दुई यस्ता प्वाल भेटिएका थिए, जसबाट लगइन नगरीकनै अर्काको सर्भर कब्जा गर्न सकिन्छ।
नेपालमा टीका लाग्दै गर्दा, विजयादशमीकै बेलुकी पीएचपीले आपत्कालीन सुधार (प्याच) सार्वजनिक गर्यो। तर इन्टरनेट सुरक्षा कम्पनी क्लाउडफ्लेयरका अनुसार प्याच आउनुअघि नै आक्रमणका प्रयास सुरु भइसकेका थिए। यो खतराको नाम हो— ‘PHP2Shell’। यसले नेपालका सरकारी कार्यालयदेखि सानो व्यवसायसम्मका वेबसाइटलाई प्रत्यक्ष छुन्छ।
पीएचपी टु सेल के हो ?
पीएचपी वेबसाइट बनाउन प्रयोग हुने सबैभन्दा लोकप्रिय भाषामध्ये एक हो। वर्डप्रेस, ड्रुपल, जुम्ला, विकिपिडिया चल्ने मिडियाविकी, अनलाइन पसल, समाचार पोर्टल र धेरै सरकारी तथा निजी वेबसाइट यसैमा चल्छन्। डब्लू थ्री टेक का अनुसार सर्भर–साइड भाषा थाहा भएका विश्वका वेबसाइटमध्ये ६९.३ प्रतिशत पीएचपीमा चल्छन्।
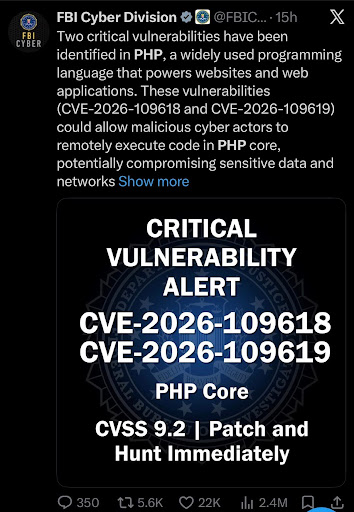
पीएचपीको सुरक्षा टोलीले ‘पीएचपी टु सेल’ नामकरण गरिएका CVE-2026-109618 र CVE-2026-109619 नम्बरका दुवै त्रुटिलाई १० मध्ये ९.२ अङ्क दिँदै ‘गम्भीर’ श्रेणीमा राखेको छ। यी दुवै जोखिममा आक्रमणकारीलाई प्रवेश पाउन कुनै पनि प्रकारको लगइन वा पासवर्ड चाहिँदैन।
घरको ताल्चा होइन, जगमै प्वाल
प्रायः वेबसाइट ह्याक हुँदा समस्या त्यही वेबसाइटको कोडमा हुन्छ। पीएचपी टु सेल फरक छ : प्वाल वेबसाइटमा होइन, वेबसाइट उभिएको जगमा छ। त्रुटि भेट्ने कम्पनीमध्ये एक विजका अनुसार ‘हेल्लो वर्ल्ड’ मात्र लेखिएको सबैभन्दा साधारण पेज पनि जोखिममा छ।
पीएचपीले एउटै ‘कामदार’ प्रक्रियाबाट पालैपालो धेरै आगन्तुकको अनुरोध सम्हाल्छ। कुनै अनुरोधले मेमोरी सिध्याउँदा वा बीचमै गम्भीर त्रुटि आउँदा पीएचपी काम अधुरै छाड्छ, तर सरसफाइ पूरा गर्दैन। अर्को अनुरोधले त्यही फोहोर अवस्था प्रयोग गर्छ।
यो अघिल्लो पाहुनाले छाडेको कोठा सफा नगरी अर्को पाहुनालाई दिएजस्तै हो। आक्रमणकारी पहिलो पालोमा कोठा फोहोर बनाउँछ, अर्को पालोमा त्यही फोहोरमा लुकाएको आफ्नो सामान प्रयोग गरेर सर्भरलाई आफ्नो आदेश मान्न लगाउँछ।
विजले पछिल्लो संस्करणका वर्डप्रेस, ड्रुपल र जुम्लामा लगइनबिनै सर्भर कब्जा गरेर देखाएको छ। अर्को अनुसन्धान कम्पनी कालिफ (Calif) ले phpMyAdmin, Laravel, Magento, Nextcloud र WHMCS सहित ११ वटा लोकप्रिय प्रणालीमा यस्तै आक्रमण पुष्टि गरेको छ। विजले सर्भर कब्जा नगरीकनै मेमोरीबाट पासवर्ड, टोकन र एपीआई ‘की’ पढ्न सकिने पनि देखाएको छ।
विजले यसलाई सन् २०१४ को हार्टब्लिड र २०२१ को लगफोरसेल जस्ता इन्टरनेटको इतिहासमा मोड ल्याउने घटनासँग तुलना गरेको छ। यद्यपि सुरक्षा कम्पनी इम्पेर्भाका अनुसार यी त्रुटिबाट सर्भर कब्जा गर्नु प्राविधिक रूपमा जटिल छ। तर तलको कथाले देखाउँछ, एआईले त्यो जटिलता घटाइदिएको छ।
विश्वभरका सरकारी साइबर निकायले यसलाई आपत्कालीन रूपमा लिएका छन्। अमेरिकी साइबर सुरक्षा निकाय ‘सिसा’ले सबै संस्थालाई तुरुन्त अपडेट गर्न आग्रह गर्यो। युरोपेली सङ्घको CERT-EU ले आक्रमणका नमुना कोड फैलिन थालेकाले आक्रमण भइसकेको सम्भावना बढेको चेतावनी दियो। बेलायतको राष्ट्रिय साइबर सुरक्षा केन्द्रले त तुरुन्त अपडेट गर्न नसके सिस्टम नै अफलाइन राख्न भन्यो।
एआईले खोज्यो, एआईले नै खतरा बढायो
यी त्रुटि कालिफ र विजका अनुसन्धानकर्ताले भेटेका हुन्, च्याटजीपीटी बनाउने कम्पनी ओपनएआईको नेतृत्वमा भएको समन्वयमा। ओपनएआईका अनुसार कालिफले उसको GPT-5.6 Sol मोडलको सहयोगमा त्रुटि भेटेको हो। विजले छुट्टै, गुगलको Gemini 4 Argon र GPT-5.6 Sol प्रयोग गरेर भेटेको जनाएको छ।
अचम्मको कुरा, यो कमजोरी दशकभन्दा बढी समयदेखि पीएचपीको कोडमा लुकेर बसेको थियो। कालिफका अनुसार सम्बन्धित समस्या सन् २०२० मै रिपोर्ट भएको थियो र सन् २०२४ को सुरक्षा अडिटमा फेरि भेटिएको थियो। तर त्यसबाट आक्रमण गर्न सकिने प्रमाणित नभएकाले सुधार भएन।
विजका अनुसार एआई र सही उपकरणको सहायताले एक अनुसन्धानकर्ताले एक हप्तामा त्यो काम गरे, जुन पहिले विश्वस्तरीय टोलीलाई महिनौँ लाग्थ्यो। यसपटक त्रुटि रक्षा गर्नेहरूले पहिले भेटे। तर उही क्षमता आक्रमणकारीसँग पनि छ। ‘जटिल भएकाले कसैले आक्रमण गर्दैन’ भन्ने भरोसा अब काम लाग्दैन।
नेपाल किन बढी जोखिममा ?
पुराना संस्करण नै सबैभन्दा ठूलो प्वाल। W3Techs का अनुसार पीएचपी प्रयोग गर्ने विश्वका वेबसाइटमध्ये करिब ३५ प्रतिशत अझै पीएचपी ७ वा त्योभन्दा पुरानो संस्करणमा चल्छन्। यिनका लागि पीएचपीले आधिकारिक अपडेट दिँदैन।
पीएचपी ७.४ देखि ८.१ सम्मका लागि प्राविधिकले आफैँ लागू गर्नुपर्ने स्रोत–कोड मात्र छ, पीएचपी ५.४ देखि ७.३ सम्मका लागि त्यो पनि छैन। वर्षौँदेखि कसैले नछोएका सरकारी र संस्थागत वेबसाइट यही समूहमा पर्न सक्छन्।
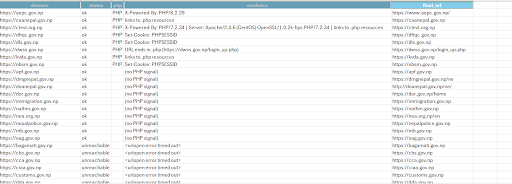
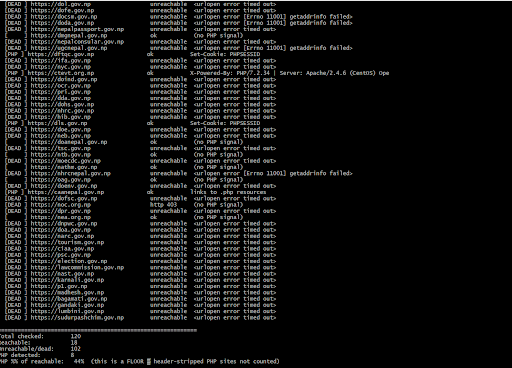
मैले हालै नेपालका १२० वटा सरकारी वेबसाइटमा एउटा प्रारम्भिक प्राविधिक परीक्षण गरेको थिएँ। तीमध्ये प्राविधिक रूपमा जाँच गर्न सकिएका १८ वटा वेबसाइटमध्ये ८ वटामा स्पष्ट रूपमा पीएचपी प्रयोग भएको पुष्टि भयो अर्थात् करिब ४४ प्रतिशत।
उल्लेखनीय कुरा, प्रधानमन्त्री कार्यालयलगायत धेरै सरकारी वेबसाइट यही जोखिम देखिएपछि एहतियातका रूपमा अस्थायी बन्द गरिएका छन्, तर मैले पीएचपी पुष्टि गरेका यी ८ वटा सर्भर भने अझै अनलाइनमै छन् र जोखिमको सम्भावित दायरामा खुला रहेका छन्। यो ४४ प्रतिशत न्यूनतम आँकडा मात्र हो; हेडर लुकाइएका कारण पहिचान हुन नसकेका थप वेबसाइट पनि पीएचपीमै हुन सक्ने भएकाले वास्तविक सङ्ख्या यसभन्दा बढी नै हुन सक्छ।
बिदाको दिन आक्रमण नयाँ होइन। सन् २०२३ जनवरी २८, शनिबार बिदाको दिन सरकारी एकीकृत डाटा सेन्टर (जीआईडीसी) माथि भएको आक्रमणले ४०० भन्दा बढी सरकारी वेबसाइट कम्तीमा चार घण्टा बन्द भए। नेपाली टाइम्सका अनुसार विमानस्थलमा अध्यागमनका कम्प्युटर बन्द भएपछि कर्मचारीले हातले रजिस्टरमा यात्रुको विवरण लेख्नुपर्यो। दिल्ली, दोहा, क्वालालम्पुरलगायतका उडान तीन घण्टासम्म ढिला भए।
त्यो फरक प्रकारको (DDoS) आक्रमण थियो। तर यसले देखायो, एउटै केन्द्रमा राखिएका सर्भरमा एउटा कमजोरीले कति ठूलो असर पार्छ।
ह्याकको लामो इतिहास। सन् २०१७ जुलाईमा ‘प्याराडक्स साइबर घोस्ट’ नामक समूहले रक्षा मन्त्रालय, महालेखापरीक्षकको कार्यालय र कानुन आयोगसहित ५८ सरकारी वेबसाइट ह्याक गरेको दाबी गर्यो। काठमाडौँ पोस्टसँग उक्त समूहले सबै साइट तीन मिनेटमै ह्याक गरेको दाबी गरेको थियो। सोही वर्ष नोभेम्बरमा अर्को समूहले थप १९ सरकारी निकायका वेबसाइटमा पहुँच पाएको दाबी गर्यो।
तत्कालीन ‘ITSERT-NP’ अध्यक्ष राजनराज पन्तले त्यसबेलै भनेका थिए, ‘पैसा बचाउन अनुभवहीन आईटी अधिकारी राख्नु र कमजोर सर्भरमा होस्ट गर्नुले वेबसाइटलाई जोखिममा पार्छ।’ उनका अनुसार सुरक्षा परीक्षण कमजोर हुनु बारम्बार ह्याक हुनुको अर्को कारण थियो। नौ वर्षपछि PHP2Shell ले उही प्रश्न फेरि उठाएको छ।
निर्देशिका छ, पालना नि ? राष्ट्रिय साइबर सुरक्षा केन्द्र (एनसीएससी) ले सन् २०२५ जनवरीमा जारी गरेको १०२ बुँदे निर्देशिकाले वेबसाइट नियमित अपडेट गर्न, सुरक्षा परीक्षण गर्न र हरेक मन्त्रालय तथा विभागले वेबसाइट हेर्ने सम्पर्क व्यक्ति तोक्न भनेको छ। PHP2Shell त्यो निर्देशिका कागजमा मात्र छ कि व्यवहारमा पनि, भनेर जाँच्ने परीक्षा हो।
प्राविधिकहरूका लागि : अहिले के गर्ने ?
- तुरुन्त अपडेट : PHP 8.5.12, 8.4.27, 8.3.36 वा 8.2.35 मा अपडेट गर्नुहोस्। Linux distribution र LTS प्रदायकले प्याच अग्रिम पाइसकेका छन्, Package Manager बाट अपडेट जाँच्नुहोस्।
- CentOS/RHEL मा Remi repository प्रयोग गर्नुहुन्छ भने : CERT-EU का अनुसार rpms.remirepo.net मा प्याच सार्वजनिक भएकै दिन उपलब्ध थिएन। Distribution package मा सर्नुहोस् वा source बाट build गर्नुहोस्।
- सबैभन्दा जोखिममा : Apache mod_php, जहाँ एउटै अनुरोधले एप्लिकेसनको कोड चल्नुअघि नै आक्रमण सुरु गर्न सक्छ। PHP-FPM, php-cgi, FrankenPHP र LiteSpeed पनि प्रभावित छन्।
- PHP 8.1 वा पुरानो : समर्थित संस्करणमा सार्नुहोस्। PHP 8.2 को समर्थन डिसेम्बर ३१, २०२६ मा सकिँदै छ, त्यसैले 8.3 वा माथि रोज्नुहोस्।
- तत्काल अपडेट सम्भव नभए (आंशिक सुरक्षा मात्र) : session.upload_progress.enabled=0 राखी सबै worker restart गर्नुहोस्। फाइल अपलोड नचाहिनेमा post_max_size 8M, चाहिनेमा 32M राख्नुहोस्। PHP 8.5 मा fatal_error_backtraces=0 राख्नुहोस्। PHP ले memory_limit=-1 पनि सुझाएको छ, तर यसले सर्भरको मेमोरी सकिने जोखिम बढाउँछ। यी सेटिङ php.ini वा FPM pool मा राख्नुहोस्, ini_set() वा .user.ini मा होइन।
- कुन सर्भरमा PHP छ, पत्ता लगाउनुहोस् : कागजी सूची होइन, वास्तवमै चलिरहेका php, php-fpm, php-cgi process हेर्नुहोस्। OpenAI ले GitHub मा php2shell-checker नामक जाँच उपकरण र नेदरल्यान्ड्सको NCSC ले PHP समेटिएका तेस्रो–पक्ष सफ्टवेयरको सूची सार्वजनिक गरेका छन्।
- आक्रमणका सङ्केत : असामान्य ठूला multipart अनुरोधपछि memory-limit त्रुटि वा बारम्बार HTTP 500, असामान्य ठूलो वा बिग्रिएको PHPSESSID कुकी, र worker बारम्बार crash हुनु।
- Shared hosting, cPanel वा Plesk मा हुनुहुन्छ भने : होस्टिङ प्रदायकलाई लिखित रूपमा सोध्नुहोस्। Plesk ले अक्टोबर २१ मा बनेका PHP build मा सुधार रहेको जनाएको छ।
आम नागरिकले के गर्ने ?
सरकारी वा अरू संस्थाको सर्भर नागरिकले आफैँ अपडेट गर्न सक्दैनन्, तर आफूलाई जोगाउन सक्छन् :
- एउटै पासवर्ड धेरै ठाउँमा प्रयोग नगर्नुहोस्। यो त्रुटिबाट सर्भरको मेमोरीमा रहेका पासवर्ड चुहिन सक्ने देखाइएको छ। एउटा वेबसाइटबाट चुहिएको पासवर्डले अरू खाता नखुलोस्।
- सरकारी वा परिचित वेबसाइटमा अनौठो सन्देश, अर्को साइटमा redirect वा ‘अपडेट डाउनलोड गर्नुहोस्’ जस्ता अनुरोध देखे विश्वास नगर्नुहोस्।
- ह्याक भएको जस्तो देखिने सरकारी वेबसाइटबारे राष्ट्रिय साइबर सुरक्षा केन्द्रलाई ०१–४२११९८४ मा जानकारी दिनुहोस्।
- आफ्नो व्यवसायको वेबसाइट छ भने वेब डेभलपर वा होस्टिङ कम्पनीलाई ‘हाम्रो पीएचपी अपडेट भयो ?’ भनेर आजै सोध्नुहोस्।
जिम्मेवार निकायलाई प्रश्न
अनलाइनखबरका अनुसार, प्रधानमन्त्री तथा मन्त्रिपरिषद्को कार्यालयअन्तर्गतको सफ्टवेयर विकास तथा सञ्चालन केन्द्र (एसडीओसी) ले PHP2Shell को जोखिमबाट जोगाउन धेरै सरकारी वेबसाइट र प्रणाली एहतियातका रूपमा अस्थायी बन्द गरेको छ, र प्याच लगाई परीक्षण गरिसकेपछि ती चरणबद्ध रूपमा पुनः सञ्चालनमा ल्याइने जनाएको छ। दशैँकै बिदामा प्राविधिक टोली यसमा खटिनु स्वागतयोग्य छ। तर केही प्रश्न अझै बाँकी छन् :
- कुन–कुन वेबसाइट र प्रणाली बन्द गरिएका हुन्, र ‘चरणबद्ध’ पुनः सञ्चालन कहिलेसम्म पूरा हुन्छ ? सेवा नपाउँदा नागरिकले कहाँ सम्पर्क गर्ने ?
- जीआईडीसी भित्र राखिएका सर्भर मात्र होइन, जीआईडीसी बाहिर र निजी होस्टिङमा चलेका सरकारी वेबसाइट पनि यो अभियानमा समेटिए/समेटिएनन् ?
- पुराना, असमर्थित पीएचपी संस्करणमा चलिरहेका सरकारी वेबसाइटको अद्यावधिक सूची कुनै निकायसँग छ ? छैन भने, कुन बन्द गर्ने र कुन पुनः सञ्चालनमा ल्याउने निर्णय कुन आधारमा भइरहेको छ ?
अन्त्यमा
दशैँको बिदामा आएको यो चेतावनीको केही हप्तामै तिहारको बिदा सुरु हुँदै छ। सरकारी कार्यालय फेरि बन्द हुनेछन्, र अपडेट नगरिएका सर्भर फेरि बिनाचौकीदार इन्टरनेटमा खुला रहनेछन्।
PHP2Shell को सुधार आइसकेको छ। अब प्रश्न प्रविधिको होइन, जिम्मेवारीको हो। सफ्टवेयर अपडेट प्राविधिक शाखाको सानो काम जस्तो लाग्न सक्छ। तर नागरिकको सूचना, सेवा र सरकारप्रतिको भरोसा जोगाउने यो आधारभूत सार्वजनिक सेवा हो।
यो खबर पढेर तपाईलाई कस्तो महसुस भयो ?
खुसी
दुःखी
अचम्मित
उत्साहित
आक्रोशित
प्रतिक्रिया

 Hot Properties


प्रतिक्रिया 4