

News Summary
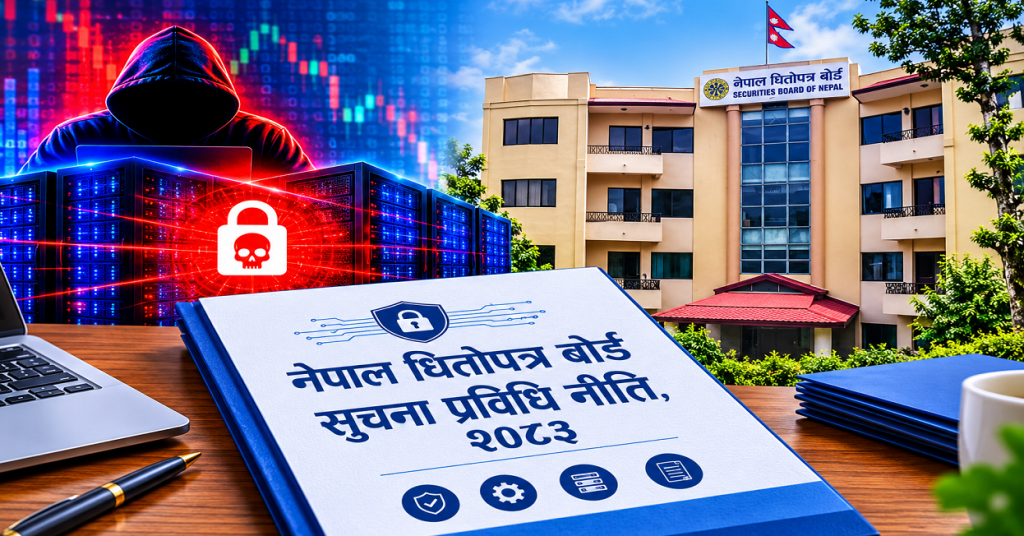
Generated by OK AI. Editorially reviewed.- नेपाल धितोपत्र बोर्डले सेयर बजारमा साइबर सुरक्षाका लागि बुधबारदेखि लागू हुने आईटी नीति कार्यान्वयन गरेको छ।
- असोज ५ गते र्यान्समवेयर आक्रमणपछि बजार बन्द हुनुपरेको घटनालाई आधार मानेर बोर्डले विपद् पुनःप्राप्ति र सूचना प्रविधि सुरक्षा व्यवस्था थप कडा बनाएको छ।
- नीतिमा आईएसओ र आईईसी २७००१ प्रमाणीकरण, वार्षिक भल्नरेबिलिटी असेसमेन्ट र पेनिट्रेसन टेस्टिङ, तथा एकीकृत साइबर घटना प्रतिवेदन पोर्टलको व्यवस्था प्रस्ताव गरिएको छ।
१८ कात्तिक, काठमाडौं । नेपाल धितोपत्र बोर्डले सेयर बजारमा साइबर सुरक्षाका लागि सूचना प्रविधि (आईटी) नीति लागु गरेको छ ।
यसअघि डेटा सेन्टरमा र्यान्समवेयर आक्रमण हुँदा असोज ५ गते सेयर बजार नै बन्द गर्नु परेको थियो । यस्तो घटनापछि बोर्डले साइबर सुरक्षाका लागि आईटी नीति लागु गरेको हो । बुधबारदेखि नै लागु भएको यस नीतिमा सेयर बजारसँग सम्बन्धित पक्षको सूचना प्रविधि सुरक्षा तथा उदीयमान प्रविधिका विषय समेटिएको छ ।
बजार कारोबार, राफसाफ तथा फस्र्यौट संयन्त्र र केन्द्रीय निक्षेप प्रणाली, वेयरहाउससँग सम्बन्धित अभिलेखको दिगो, भरपर्दो तथा सुरक्षित प्रयोगका लागि स्तरीय तथा अन्तर्राष्ट्रिय अभ्यास अनुरूपको विपद् पुनःप्राप्ति संयन्त्रको स्थापना तथा व्यवस्थापन गर्नुपर्ने विषय समेटिएको छ ।
‘नीतिको मुख्य उद्देश्य धितोपत्र बजार तथा वस्तु विनिमय बजारको समग्र कार्यसम्पादनलाई सूचना प्रविधि पूर्वाधारको विकास, विस्तार मार्फत नतिजामुखी, प्रभावकारी, मापनयोग्य र जवाफदेही बनाउने रहेको छ’ बोर्डले भनेको छ ।
बोर्ड, बजार पूर्वाधार संस्था तथा बजार सहभागीहरूले प्रयोग गर्ने डिजिटल पूर्वाधारलाई सुरक्षित, विश्वसनीय र जवाफदेही बनाउन सूचना प्रविधिसम्बन्धी बाह्यकरण (आईटी आउटसोर्सिङ) कार्यलाई स्पष्ट कानुनी तथा प्राविधिक दायराभित्र ल्याउने व्यवस्था मिलाइने नीतिमा उल्लेख छ ।
वाह्य सेवा प्रदायकसँग गरिने सम्झौतामा सेवा स्तर सम्झौता (एसएलए), तथ्याङ्क सुरक्षा, गोपनीयता तथा दायित्व, लेखापरीक्षण तथा निरीक्षणको अधिकार र बहिर्गमन रणनीति अनिवार्य रूपमा लागू गर्ने व्यवस्था मिलाइने प्रस्ताव गरिएको छ ।
बोर्डबाट अनुमतिपत्र प्राप्त बजार, व्यवसायी, संस्था तथा कोषहरूले प्रयोग गर्दै आएका सूचना प्रविधि प्रणालीलाई स्तरीकृत गर्न न्यूनतम सूचना प्रविधि मापदण्ड (आईटी स्ट्यान्डर्ड) निर्धारण गरी त्यसको अनिवार्य पालना गराउने व्यवस्था मिलाइने नीतिमा उल्लेख छ ।
पूँजी बजारमा प्रयोग हुने सूचना प्रविधि प्रणालीको सुरक्षा तथा विश्वसनीयता अभिवृद्धि गर्न अन्तर्राष्ट्रिय मापदण्डअनुसारको सुरक्षा व्यवस्था लागू गरिने नीतिमा उल्लेख छ । यसका लागि सम्बन्धित संस्थालाई आईएसओ र आईईसी २७००१ प्रमाणीकरण लिनुपर्ने, वार्षिक रूपमा सूचना प्रविधि प्रणालीको सुरक्षा कमजोरी पहिचान तथा प्रवेश परीक्षण (भल्नरेबिलिटी असेसमेन्ट एन्ड पेनिट्रेसन टेस्टिङ) गर्नुपर्ने र नियमित प्रणाली परीक्षण (सिस्टम अडिट) गराउनुपर्ने व्यवस्था गर्न सुझाव दिइएको छ ।
पूँजी बजारमा साइबर सुरक्षासम्बन्धी घटनाको प्रभावकारी अनुगमन, व्यवस्थापन तथा नियन्त्रणका लागि एकीकृत साइबर घटना प्रतिवेदन पोर्टल स्थापना र विकास गर्न प्रस्ताव गरिएको छ ।
उक्त पोर्टलमार्फत बजारका विभिन्न संस्थामा हुने साइबर आक्रमण तथा सुरक्षा घटनाको विवरण अनिवार्य रूपमा प्रतिवेदन गर्ने व्यवस्था मिलाइनेछ । साथै, साइबर घटना भएलगत्तै त्यसको जानकारी गराउने, जोखिम नियन्त्रण गर्ने, प्रणाली पुनः सञ्चालन गर्ने तथा घटनाको समाधान र सुधारका उपाय अवलम्बन गर्ने व्यवस्था पनि कार्यान्वयन गरिने नीतिमा उल्लेख छ ।
बजार सम्बन्धी महत्त्वपूर्ण पूर्वाधार तथा व्यवसायीहरूका लागि व्यवसाय निरन्तरता योजना र विपद् पुनरुत्थान योजना हुनुपर्ने व्यवस्था गरिएको छ । सूचना प्रविधिको प्रयोगमार्फत संस्थागत कार्यसम्पादनमा समग्र रूपान्तरण गर्दै ई–सेबोनको अवधारणा विकास गर्ने प्रस्ताव गरिएको छ ।
त्यसैगरी, धितोपत्र बजारको महत्वपूर्ण पूर्वाधारका रूपमा रहेको तथ्याङ्क केन्द्रलाई बजार पूर्वाधार संस्था तथा बजार सहभागी संस्थासमेतको सहभागितामा साझा तथ्याङ्क केन्द्र (सेयर्ड डेटा सेन्टर) स्थापना गर्ने दिशामा अघि बढाइने भएको छ ।
बोर्डमा उपलब्ध सूचना प्रविधिसम्बन्धी साधनस्रोतको व्यवस्थापन तथा प्रयोगलाई दक्ष र प्रभावकारी बनाउने प्रस्ताव पनि गरिएको छ ।
सूचना प्रविधिसम्बन्धी जनशक्तिको दक्षता अभिवृद्धि गर्न आवश्यक तालिम, अध्ययन तथा भ्रमणको व्यवस्था गरिनेछ। यसका साथै कृत्रिम बौद्धिकता (एआई), नियामकीय प्रविधि (रेगटेक), सुपरिवेक्षकीय प्रविधि (सुपटेक), विद्युतीय सुशासन तथा साइबर सुरक्षाजस्ता विषयलाई प्राथमिकता दिइने प्रस्ताव गरिएको छ ।
यो खबर पढेर तपाईलाई कस्तो महसुस भयो ?
खुसी
दुःखी
अचम्मित
उत्साहित
आक्रोशित
प्रतिक्रिया

 Hot Properties




प्रतिक्रिया 4