

News Summary
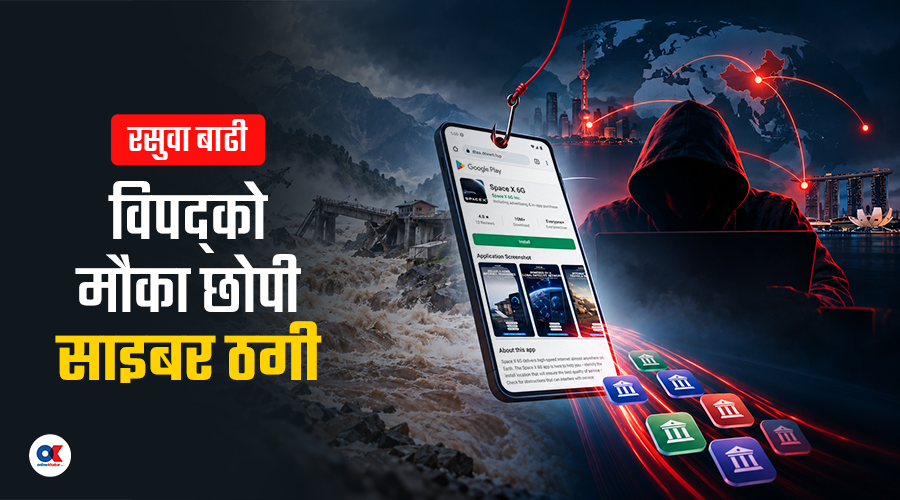
Generated by OK AI. Editorially reviewed.- भदौ १० को बाढीपछि स्टारलिङ्कको नाममा फैलाइएको ‘स्पेसएक्स सिक्स जी’ एपमार्फत नेपालमा साइबर ठगी भएको भन्दै साइबर ब्युरोमा उजुरी परेको छ।
- अनलाइनखबरको अनुसन्धानमा सो एपले एन्ड्रोइडमा मात्रै काम गर्ने ट्रोजन शैली अपनाई एक्सेसिबिलिटी सर्भिस, एसएमएस, ओटीपी, क्यामेरा, माइक्रोफोन र बैंकिङ एपको पहुँच खोज्ने देखिएको छ।
- ह्याकरहरूले नेपालका १९ बैंक र वालेट, श्रीलङ्काका १०, भारतका ५ र जोर्डनका ५ वित्तीय संस्थालाई लक्षित गरेको फेला परेको छ।
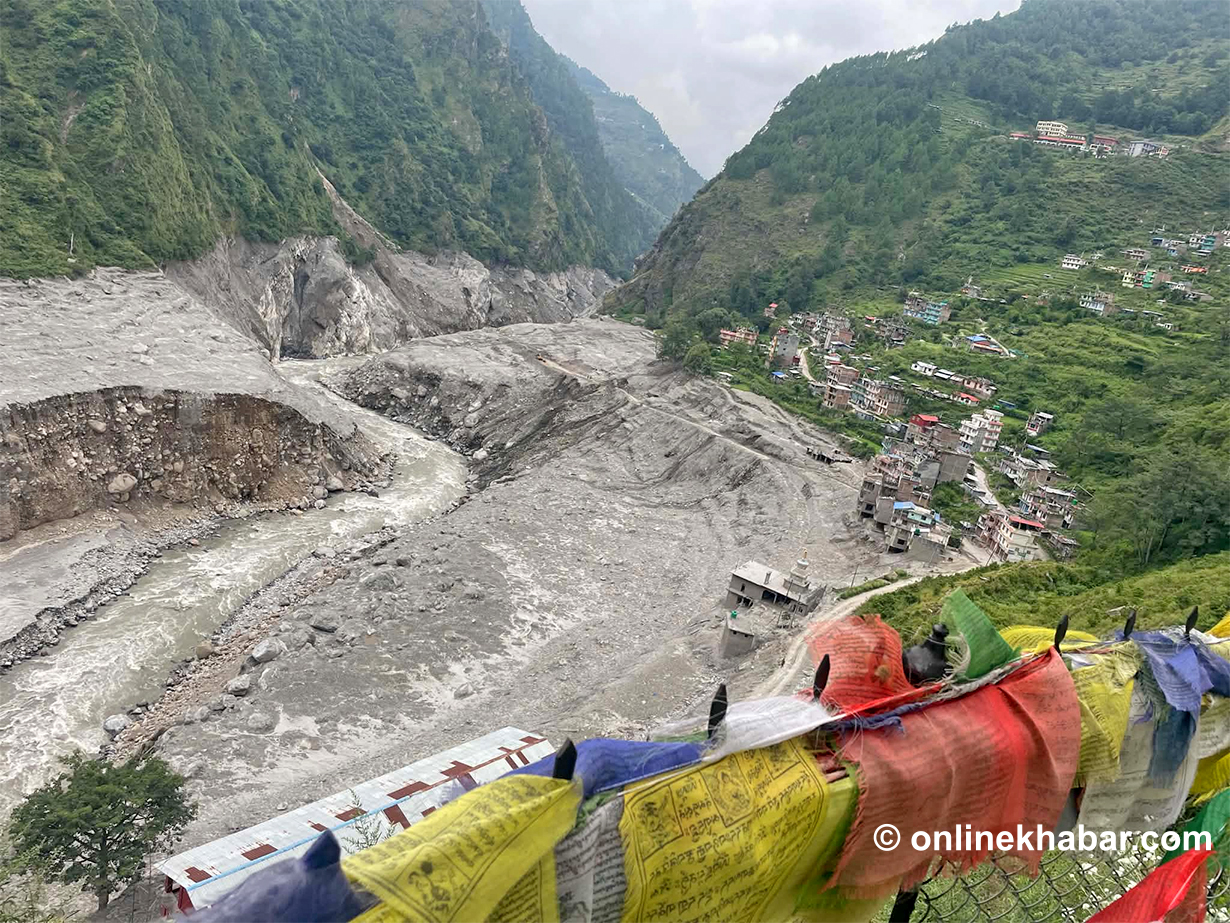
भदौ १० को बाढीले नेपाल–तिब्बत सीमा क्षेत्रको सञ्चार पूर्वाधार पूरै तहसनहस बनायो। अप्टिकल फाइबर र मोबाइल टावरहरू बगाएर लगेपछि त्यो क्षेत्र सञ्चारविहीन बन्यो।
यही बेला एलन मस्कको स्वामित्वमा रहेको स्याटेलाइट इन्टरनेट कम्पनी स्टारलिङ्कले सामाजिक सञ्जाल एक्स मार्फत आह्वान गर्यो- नेपाल सरकारले अनुमति दिए सम्पर्क टुटेका ठाउँमा फ्री इन्टरनेट स्टारलिङ्कका किट उपलब्ध गराउन तयार छौं।
यो समाचार नेपालभरि फैलियो। इन्टरनेटविहीन बनेको बाढी प्रभावित क्षेत्रमा स्टारलिङ्क आउने आश पनि एकखाले मान्छेमा देखियो।
ठीक यही अवसरलाई ह्याकरहरूले प्रयोग गरे। स्टारलिङ्क अनि एलन मस्कको नाममा नेपालीलाई निशाना बनाइयो। ‘स्पेसएक्स सिक्स जी’ एप डाउनलोड गरौं भन्दै सामाजिक सञ्जालमा क्याम्पेन चलाइयो। प्रयोगकर्ताले पनि सित्तैंमा हाइस्पिड इन्टरनेट पाउने भनेपछि डाउनलोड गर्ने प्रक्रिया फलो गरे। परिणामतः बैंक खाताबाट लाखौं रुपैयाँ हराउने घटनाहरू देखिए।
काठमाडौंका एक युवा त साइबर ब्युरोमा उजुरी दिन पनि पुगे। उनका अनुसार एप डाउनलोड भएपछि फोनको स्क्रिन अचानक सेतो भयो। फोन कम्पन (भाइब्रेट) भइरह्यो। सूचनाहरू आइरहे। तर त्यसलाई उनले सामान्य गडबडी ठाने।
तर केही समयपछि फोन खुल्दा उनको खातामा भएको ६ लाख रुपैयाँ हराइसकेको थियो। के भएर यसरी पैसा गयो ? उनले मेलो पाउन सकेनन्। साइबर ब्युरोमा पछिल्लो समय यस्ता साइबर ठगीका उजुरी परेका छन्।
यसरी एउटा शङ्कास्पद एप्लिकेसन स्पेसएक्स सिक्स जी नै यो सबै गराउनेमा जिम्मेवार देखिन्छ; जसलाई प्रयोगकर्ताले स्टारलिङ्कको फ्री इन्टरनेट एप भनी बुझेका थिए।
यो ठगीको सुरुआत कहाँबाट कसरी हुन्छ ? भन्ने कुरा बुझ्न फेसबुकमा फ्री इन्टरनेट वा स्याटेलाइट इन्टरनेट खोज्दा स्पष्ट हुन्छ। सामाजिक सञ्जालमा दर्जनौं प्रायोजित पोस्टहरूले नेपालको झन्डा र स्याटेलाइट इन्टरनेटको तस्बिर देखाउँदै तीन महिनासम्म फ्री वाईफाई दिने प्रलोभन देखाउँछन्।
अनुसन्धानका क्रममा स्काई कनेक्ट, नोभा कनेक्ट वाईफाई, फास्टहोम वाईफाई जस्ता नाम भएका १४ भन्दा बढी फेसबुक पेजहरू फेला परे; जसले त्यस्ता कन्टेन्ट बुस्ट गरिरहेका थिए। यीमध्ये कतिपय त अमेरिका, टर्की, कङ्गो र मडागास्करबाटै सञ्चालित छन्।

साइबर सुरक्षा अनुसन्धानकर्ता टुकबहादुर कुमाल सहित इनरेड ल्याब्सको सहयोगमा अनलाइनखबरले गरेको अनुसन्धानमा यो ह्याकिङ प्रचलित शैलीभन्दा फरक देखिन्छ। त्यसरी प्रलोभन देखाइएको पोस्टमा प्रयोगकर्ताले म्यासेज पठाउनेबित्तिकै स्वचालित च्याटबोटले ‘बधाइ छ, तपाईं स्पेसएक्स सिक्स जी नेपाल प्रमोसन टेस्टको लागि छानिनुभएको छ’ भन्ने जवाफ दिन्छ।
त्यसपछि प्रयोगकर्ता एन्ड्रोइड हो कि आईफोन ? भनेर सोधिन्छ। आईफोन प्रयोगकर्तालाई ‘अहिले उपलब्ध छैन’ भन्दै टारिन्छ, किनभने यो ठगी एन्ड्रोइडमा मात्र सम्भव हुन्छ। एन्ड्रोइड प्रयोगकर्तालाई भने एउटा लिङ्क पठाइन्छ; जसमा क्लिक गर्दा गुगल प्ले स्टोर जस्तै देखिन्छ। तर त्यो प्लेस्टोर नभएर अर्कै लिङ्कमा देखाइन्छ।
त्यसमा इन्स्टल बटन थिच्नेबित्तिकै सीधै स्पेसएक्स सिक्स जी प्लस डट एपीके नामको फाइल डाउनलोड हुन थाल्छ।
ह्याकरहरूले प्रयोग गरेको वेबसाइटको डोमेन अगस्ट २२ मा दर्ता गरिएको हो। अर्थात्, रसुवा बाढी आउनुभन्दा केही दिन अगाडि नै तयार गरिएको देखिन्छ। यसले कुनै सङ्कटमा दाउ हेरेर यसलाई फैलाउने योजना बनाएको सङ्केत गर्छ।
नेपालमा बाढी आएसँगै आएको स्टारलिङ्कको ट्वीट पछि यसको फैलावट तीव्र बनाइन्छ। यसबाट स्पष्ट हुन्छ- घटना सार्वजनिक भएको केही दिनभित्रै ह्याकरहरूले आफ्नो साइबर जालो अद्यावधिक गरी सक्रिय बनाइसकेका थिए।
कसले गर्यो त यो काम ?
एपको भित्री कन्फिगरेसन फाइलमा मिति चिनियाँ ढाँचामा लेखिएको भेटिएको छ; जसले यो एप बनाउने समूह चिनियाँ भाषा प्रयोग गर्ने हुनसक्ने अनुमान लगाउन सकिन्छ। अझ चाखलाग्दो कुरा, त्यही सर्भरभित्र ११६ भन्दा बढी सब–डोमेनहरू भेटिए; जसले फरक–फरक देशका मानिसलाई फरक–फरक बहाना (फोन ट्रेड–इन अफर, भिडियो डाउनलोड आदि) देखाई ठग्ने काममा लागिरहेका थिए। यसबाट यो कुनै एउटा सामान्य घटना नभई ठूलो र सङ्गठित अन्तर्राष्ट्रिय ठगी सञ्जालले नेपाललाई लक्षित गरेको स्पष्ट बुझ्न सकिन्छ।
प्राविधिक विश्लेषणले भन्छ- यो एप ट्रोजन हर्स शैलीमा बनाइएको हो। जसरी प्राचीन कथामा काठको घोडाभित्र लुकेर सैनिकहरू शहरभित्र छिरेका थिए, त्यसैगरी स्पेसएक्स सिक्स जी प्लस एपले आफूभित्र अर्को गोप्य र बढी खतरनाक एप लुकाएर राखेको छ।
यो एप इन्स्टल गर्दा पहिलो पटक अपडेट बटन देखाइन्छ। अपडेटमा क्लिक गर्नेबित्तिकै फोनले अज्ञात स्रोतबाट एप इन्स्टल गर्न अनुमति माग्छ। प्रयोगकर्ताले अलाउ थिच्नेबित्तिकै दोस्रो (गोप्य रूपमा राखिएको) एप इन्स्टल हुन्छ। त्यसपछि इन्टरनेट स्पिड बढाउन भन्दै भर्चुअल प्राइभेट नेटवर्कको अनुमति मागिन्छ।
साइबर सुरक्षा अनुसन्धानकर्ता सुशील फुयाँलका अनुसार, प्रयोगकर्ताले नेपालमा स्टारलिङ्क वैधानिक नभएकाले भीपीएन अन गर्न खोजेको ठानेर एक्सेस दिने सम्भावना यसमा रहन्छ। यसको असली उद्देश्य भने इन्टरनेट ट्राफिक नियन्त्रण गरी गुगल प्ले प्रोटेक्ट जस्तो एन्ड्रोइडको सुरक्षा प्रणालीलाई नयाँ एपको सुरक्षा जाँच गर्नबाट रोक्नु हो। यसरी क्रमशः प्रयोगकर्ताले सबै अनुमति दिएपछि यो एप आफैं सक्रिय हुन थाल्छ।
यही समयमा केही बेर फोन होल्ड हुन्छ, केही चल्दैन। बरु प्रयोगकर्तालाई भ्रममा राख्न एप अपडेट भइरहेको जस्तो देखाइन्छ। ठ्याक्कै ३६ सेकेन्डसम्म कति प्रतिशत अपडेट भइरहेको छ भनेर देखाएको भ्रममा पारिन्छ। यो अवधिमा पृष्ठभूमिमा दोस्रो एप गोप्य रूपमा इन्स्टल भइरहेको हुन्छ। अपडेट प्रगति १०० प्रतिशत पनि नदेखाई यसले आफ्नो काम सकेपछि फोन चल्न थाल्छ। उक्त हानिकारक एप आफैं इन्स्टल भइसकेको हुन्छ।
यसरी चोर्छ डाटा
एकपटक भित्र पसिसकेपछि यो दोस्रो एपको कुनै आइकन बाहिर फोनमा देखिंदैन। थाहै नदिई पृष्ठभूमिमा यो चलिरहन्छ। शुरुमै यसले एक्सेसिबिलिटी सर्भिस भन्ने एन्ड्रोइड सुविधा प्रयोग गर्ने अनुमति माग्छ; जो सामान्यतया दृष्टिविहीन वा फरक क्षमताका प्रयोगकर्ताका लागि बनाइएको भए पनि मालवेयरले यसैलाई दुरुपयोग गरी स्क्रिनमा भएको सबै कुरा पढ्ने, बटन थिच्ने र आफैंलाई थप अनुमति दिने क्षमता पाउँछ।
त्यसैले यो एपलाई र्याट अर्थात् रिमोट एक्सेस ट्रोजन (भनिन्छ। साइबर सुरक्षा अनुसन्धानकर्ता फुयाँल त यसलाई स्पाइवेयरको संज्ञा दिन्छन्। यसको अर्थ फोनलाई टाढैबाट नियन्त्रण र जासुसी गर्न सकिने हो। यसले स्वतः एसएमएस र ओटीपी पढ्न, क्यामेरा र माइक्रोफोन चलाउन, स्क्रिन रेकर्ड गर्न, सम्पर्क सूची र फाइलहरू चोर्न सक्छ। र, सबैभन्दा महत्त्वपूर्ण कुरा, फोनमा भएका मोबाइल बैङ्किङ एपहरू पहिचान गर्न सक्छ।
साइबर सुरक्षा अनुसन्धानकर्ता टुकबहादुरको सहयोगमा अनलाइनखबरले गरेको परीक्षणमा देखाइए अनुसार एप इन्स्टल भएपछि हामीले फोनमा टाइप गरिने हरेक शब्द तत्कालै टाढाको सर्भरमा पुग्छ। हाम्रा सबै डाटा इन्टरनेट अन हुनासाथ ह्याकरसम्म पुग्छ।
अफलाइन चलाए पनि यसले हाम्रा डाटा सङ्कलन गरिरहेको हुन्छ। र, हामी अनलाइन आउनासाथ उक्त डाटा ह्याकरको पहुँचमा पुग्छ। यी कुरा प्रयोगकर्ताले पत्तो पाइरहेका हुन्नन्। पृष्ठभूमिमा यी गतिविधि सो एपले गरिरहेको हुन्छ।
उक्त एप फोनबाट हटाउने प्रयास गर्दा पनि सहजै सकिंदैन। यसले डिभाइस एडमिन जस्तो उच्च अधिकार फोनभित्र लिइसकेको हुनाले अनइन्स्टल गर्न दिंदैन। बाहिर एप नदेखिए पनि भित्र सेटिङबाट जान खोज्दा समेत अनइन्स्टल गर्न दिंदैन। अनइन्स्टल गर्न खोज्नासाथ यसले आफैं बाहिर फालिदिन्छ। त्यसमा क्लिक गर्न समेत दिंदैन।
१९ बैंक ह्याकरको निशानामा
यो एपको सबैभन्दा मुख्य चिन्ताको विषय के छ भने, यसको निशानामा नेपालका बैंकहरू देखिएका छन्। यो मालवेयरले सिङ्गापुरमा होस्ट गरिएको आफ्नो सर्भरबाट सीधै नेपालका मोबाइल बैङ्किङ एपहरूको सूची तानेको फेला परेको छ।
यसले प्रयोगकर्ताको फोनमा ह्याकरद्वारा उल्लिखित बैंक खाता देखिएको अवस्थामा सीधै सूचना पठाउँछ र त्यही बैंकको इन्टरफेस अनुसारको फिसिङ लिङ्क पठाउँछ; जसमा क्लिक गर्नासाथ प्रयोगकर्ताको खाता जोखिममा पर्न सक्छ।
यसरी टार्गेट गरिएका बैंक र वालेटहरूमा सिद्धार्थ बैंक, एनआईसी एसिया बैंक, ई-सेवा र खल्ती (मोबाइल वालेट), एभरेस्ट बैंक, हिमालयन बैंक, लक्ष्मी सनराइज बैंक, राष्ट्रिय वाणिज्य बैंक, किस्ट बैंक (प्रभु), कृषि विकास बैंक, सिटिजन्स बैंक इन्टरनेसनल, ग्लोबल आईएमई बैंक, माछापुच्छ्रे बैंक, नेपाल बैंक लिमिटेड, मेगा बैंक (एनआईएमबी), कुमारी बैंक, सानिमा बैंक, नबिल बैंक र एनएमबी बैंक छन्।
यी बैंकलाई ह्याकरले कोड गर्दा पुराना बैंकको नाम देखिए पनि उक्त लिङ्कबाट अहिले भएकै बैंकहरू भेटिन्छन्। कति मर्ज भए, कति अर्कोमा गाभिए। जस्तो : ह्याकरले किस्ट भनेर उल्लेख गरे पनि त्यसको कोड हेर्दा प्रभु बैंकको वालेट भेटिन्छ भने मेगा बैंकको लिङ्क हेर्दा एनआईएमबीको वालेट भेटिन्छ। यसरी उक्त एपले नेपालका १९ वटा बैंकका लिङ्क कोड गरेर फोनमा जासुस गरिरहेको देखिन्छ।
यही समूहले नेपाल बाहेक अन्य तीन देशमा पनि टार्गेट गरेको देखिन्छ। श्रीलङ्काका १० वित्तीय संस्था, भारतका ५ र जोर्डनका ५ बैंक टार्गेटमा राखेर सोही प्रकृतिको स्क्याम गरिरहेको फेला परेको हो। केही अनभेरिफाइड सहित कुल चार देशका ४१ वटा वित्तीय संस्थालाई ह्याकरले टार्गेट गरेका हुन्।
यसरी आफ्नो कोडिङमा राखिएका यी वित्तीय संस्थाको सूचीबाट यो स्पाइवेयर एपले पहिले प्रयोगकर्ताको फोनमा कुन बैंकको एप छ ? भनेर पत्ता लगाउँछ। त्यसपछि सोही बैंकसँग मिल्दोजुल्दो नक्कली सूचना वा फिसिङ प्रयास गर्ने सम्भावना रहन्छ।
साइबर अनुसन्धानकर्ताहरूले बताए अनुसार, यही समूहले भारतमा ज्योतिष एपको नाममा समान तरिकाले ठगी गरेको पनि फेला पारेका छन्; जसरी नेपालमा स्पेसएक्स सिक्स जी एपबाट ठगी भइरहेको छ। एपभित्र चिनियाँ भाषामा लेखिएका कोड कमेन्टहरू छन् भने सर्भरको स्थान टोकियो र सिङ्गापुरमा फेरि–फेरि राखिएको देखिन्छ।
यसरी जासुसी एप मार्फत नेपालमा रसुवा बाढीपछि साइबर ठगी बढेको छ। केन्द्रीय साइबर ब्युरो भोटाहिटीका प्रवक्ता दिलीप गिरीका अनुसार यही एपबाट ठगी भएको भन्दै उजुरी समेत परेको छ।
‘यही स्पेसएक्सको नाममा फैलिएको एपबाट ठगी भएको भन्दै हामीलाई उजुरी पनि परेको छ। ठ्याक्कै कति सङ्ख्यामा छ ? भन्ने कुरा याद भएन; तर यो नाममा भएका ठगीका उजुरी छन्। हामी अनुसन्धान गर्दैछौं’, गिरीले अनलाइनखबरसँग भने।
यो खबर पढेर तपाईलाई कस्तो महसुस भयो ?
खुसी
दुःखी
अचम्मित
उत्साहित
आक्रोशित
प्रतिक्रिया

 Hot Properties







प्रतिक्रिया 4